Lo que exige SOC 2 y lo que puede responder una arquitectura
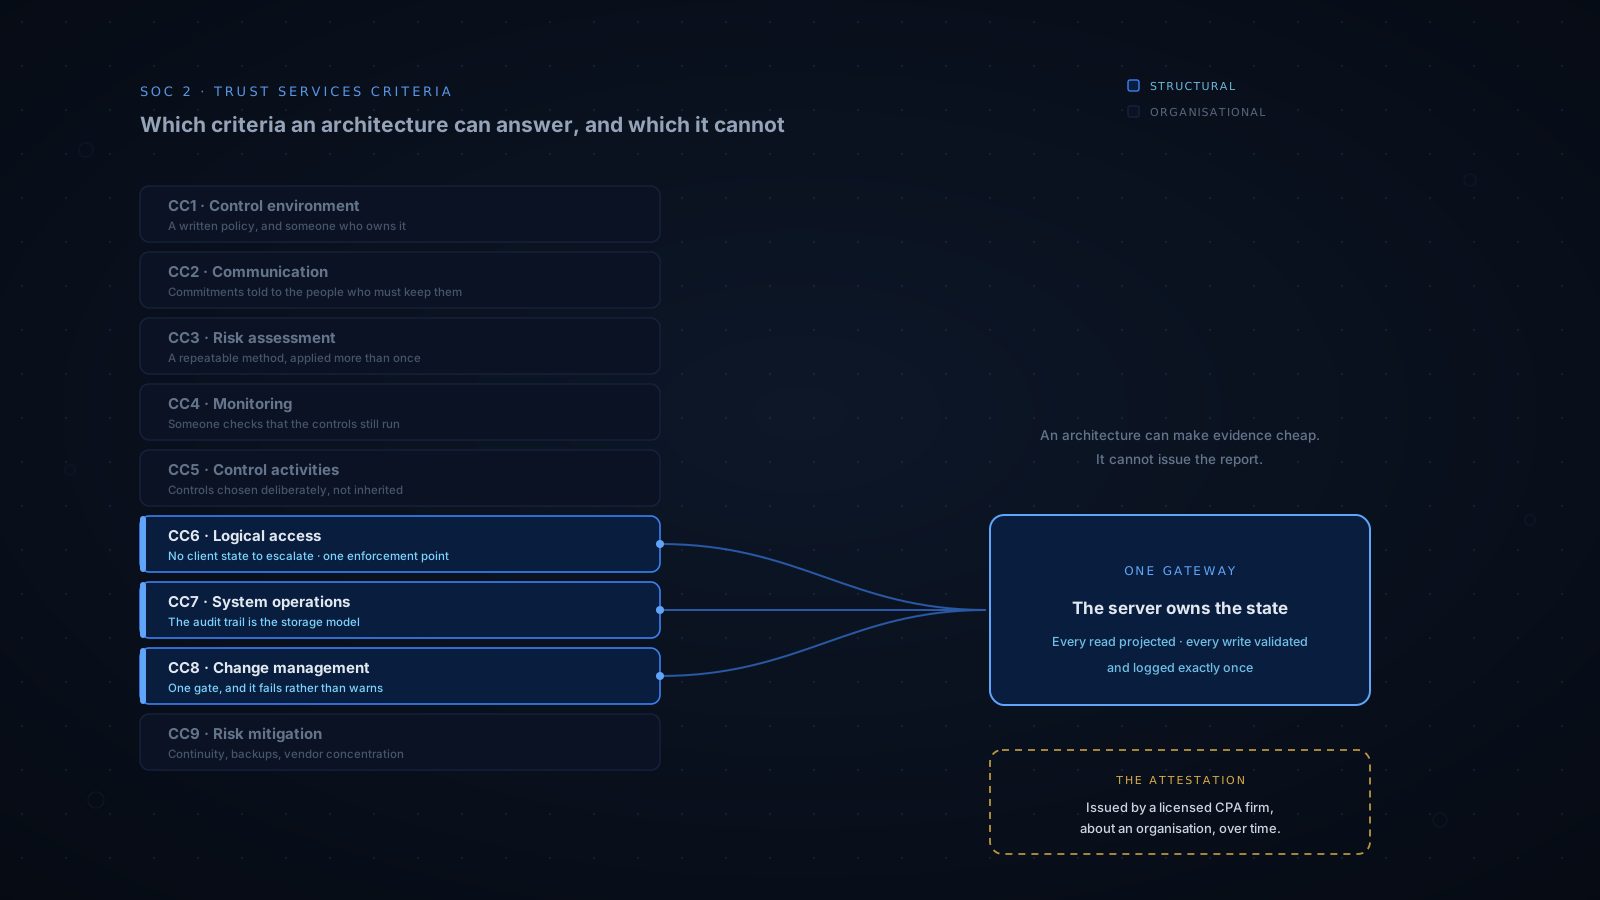
Ninguna arquitectura hace que una organización cumpla con SOC 2. Lo que sí decide es cuán cara será la producción de evidencias, y tres de los nueve Criterios Comunes se resuelven según dónde resida el estado de la aplicación.
El registro que no puede olvidar
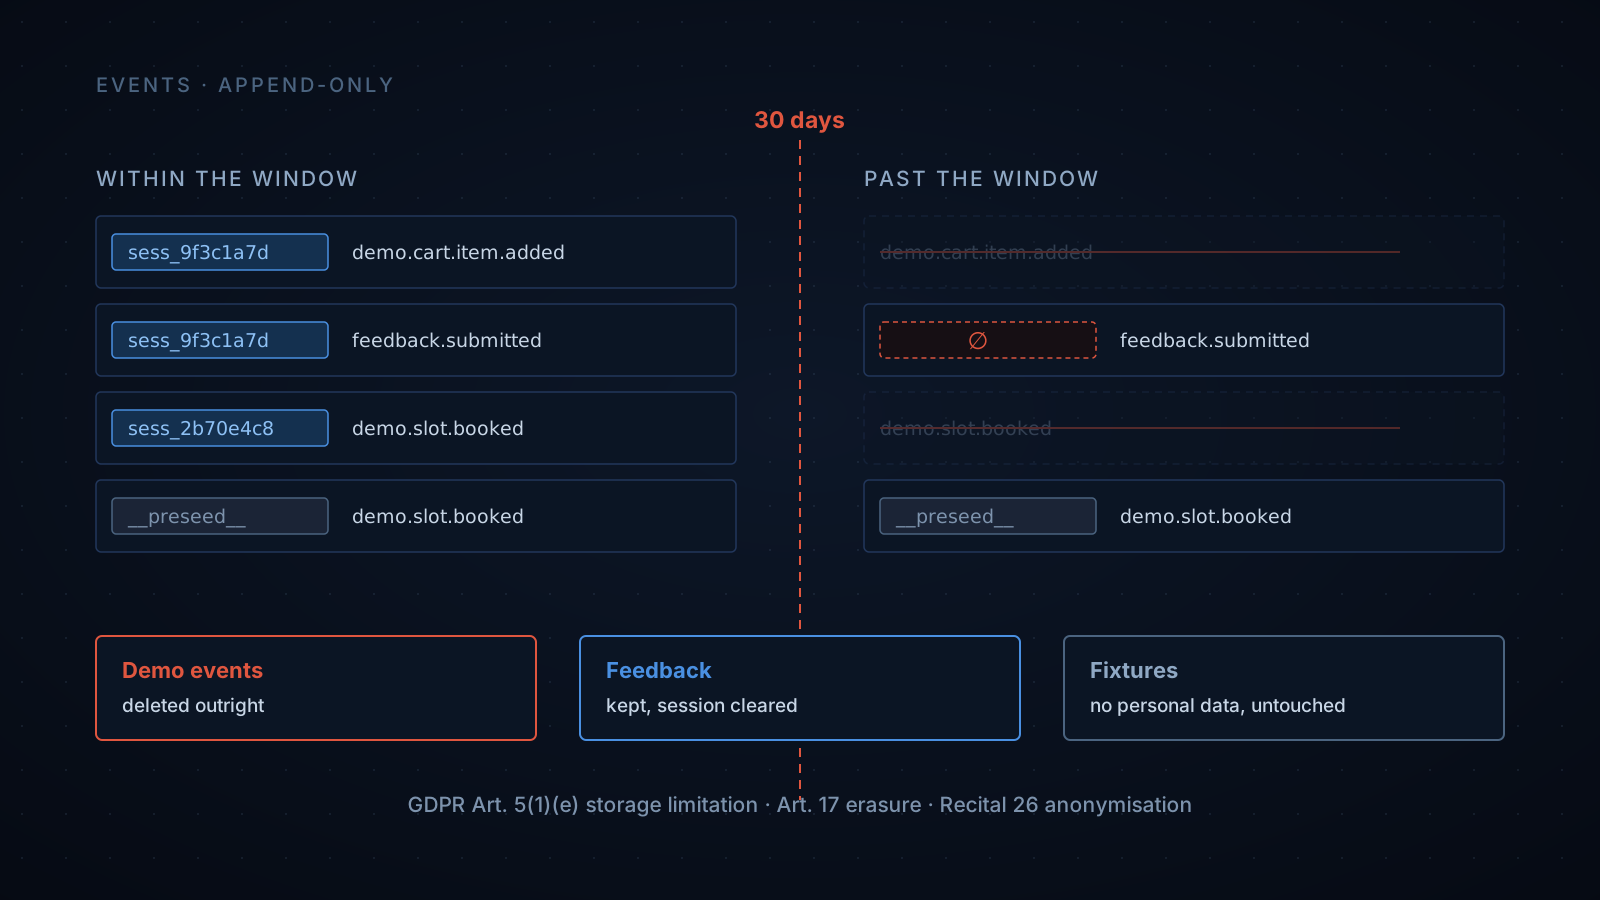
Un registro de eventos de solo anexado es el mejor rastro de auditoría que puede tener una aplicación web, y choca de frente con el derecho de supresión del RGPD. La tensión es real. También es menor de lo que parece.
El reloj empieza en el descubrimiento
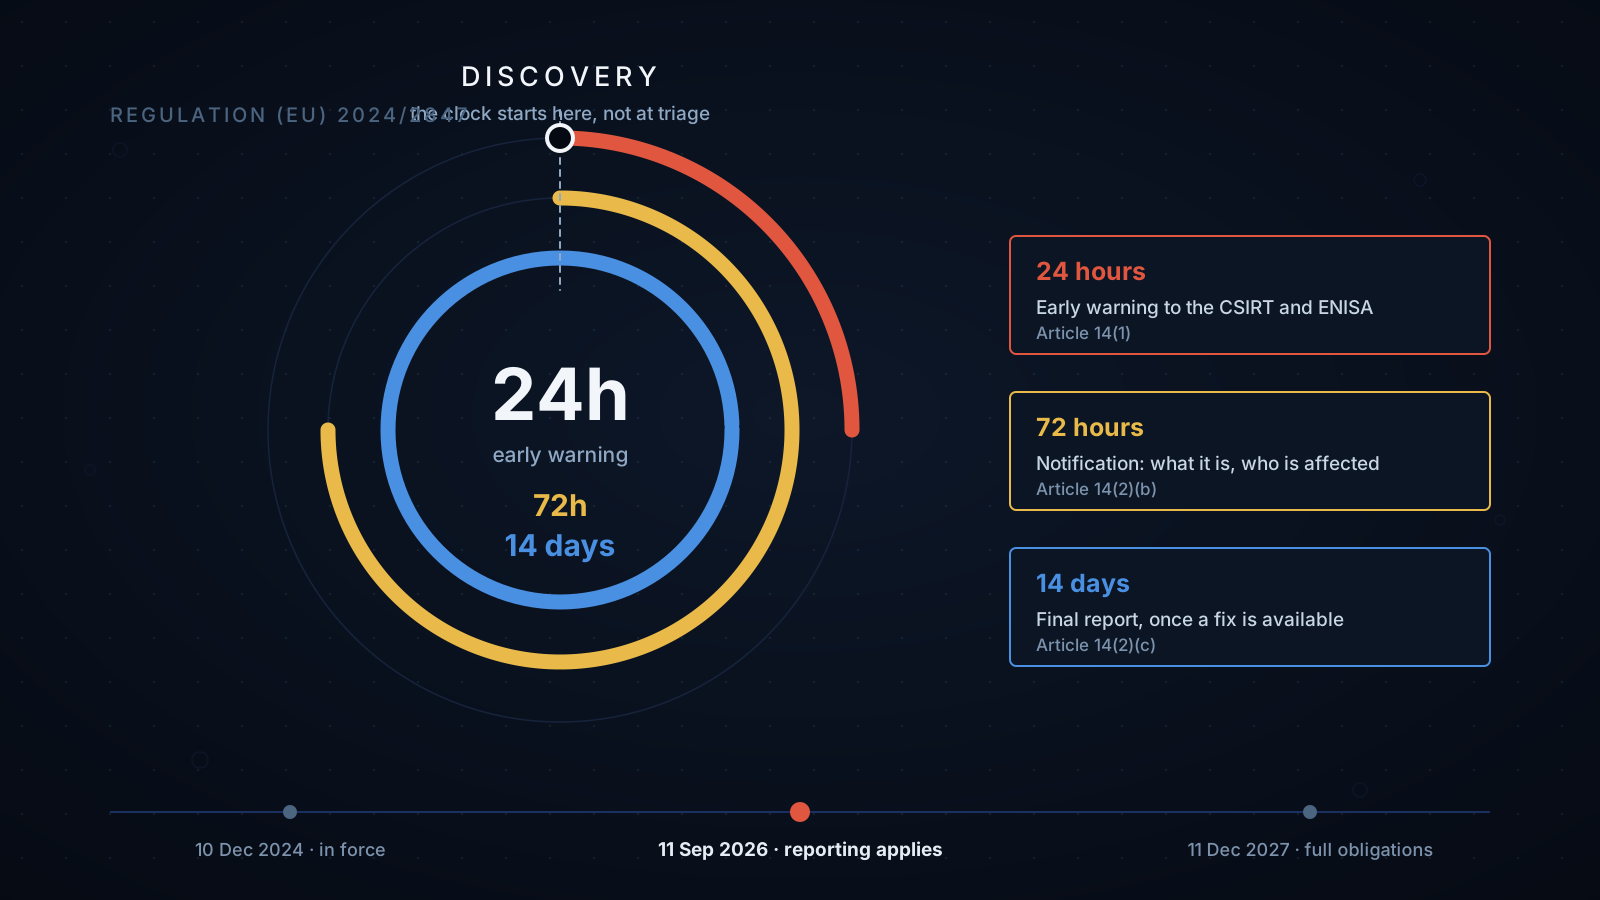
Desde el 11 de septiembre de 2026, la Ley de Ciberresiliencia concede a los fabricantes 24 horas para alertar a ENISA sobre una vulnerabilidad explotada activamente. Cumplir ese plazo es una cuestión sobre dónde reside el estado de tu aplicación.
Cumplimiento por arquitectura: RGPD, NIS2 y el estándar de seguridad de la UE
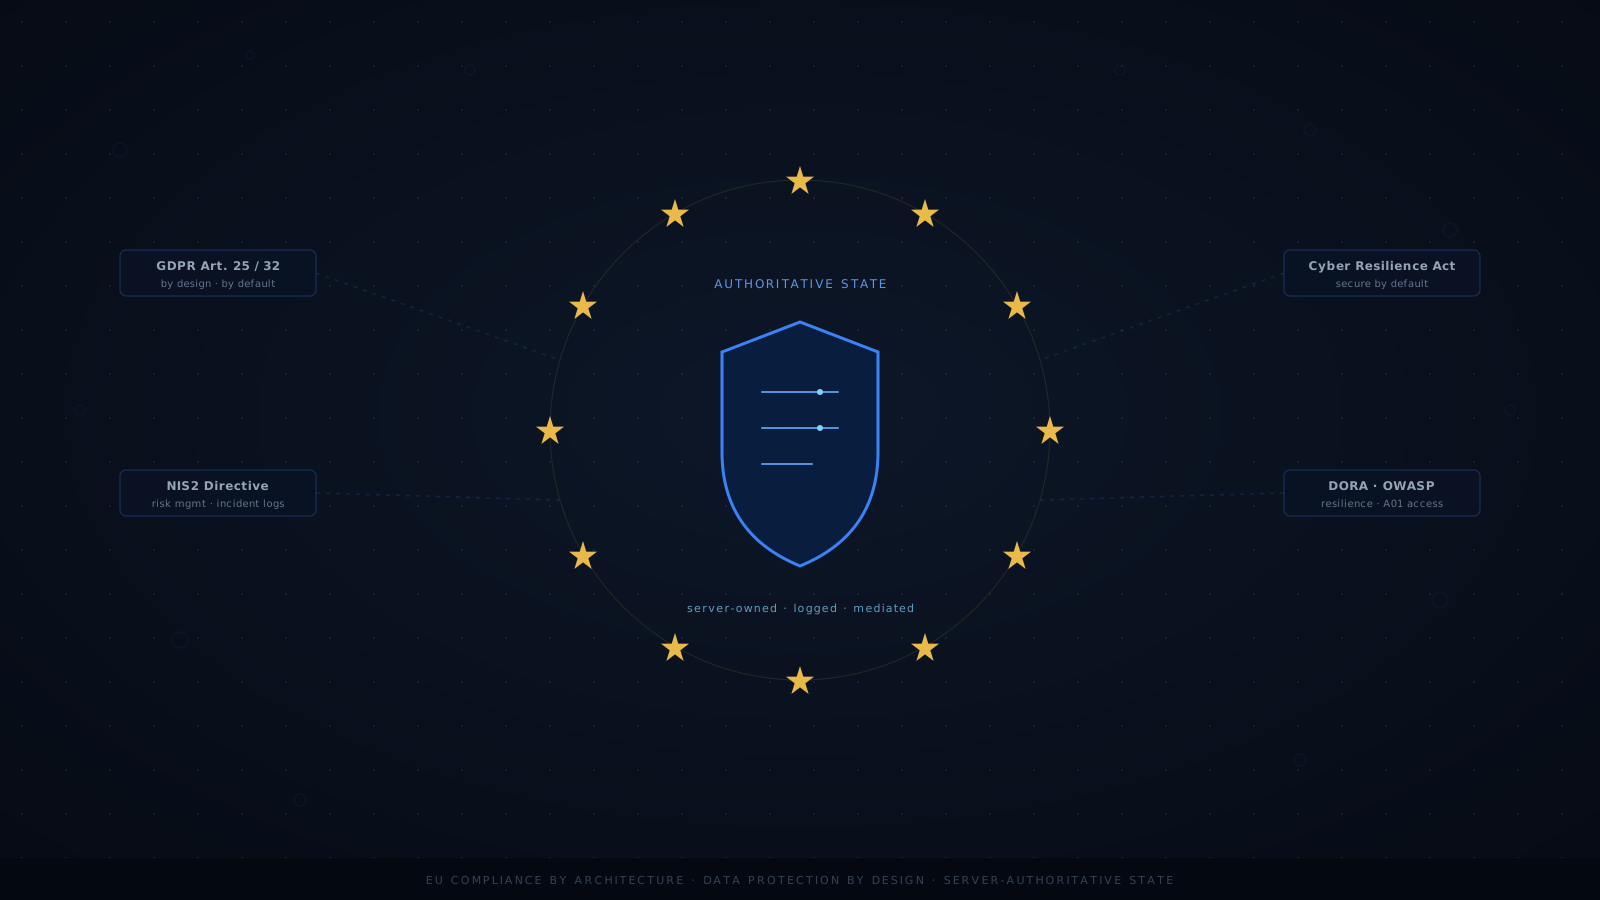
La UE ahora regula la seguridad de las aplicaciones web mediante el RGPD, NIS2, la Ley de Ciberresiliencia y DORA. La interfaz autorizada por el servidor convierte varios de sus requisitos, de trámites en propiedades estructurales del sistema.
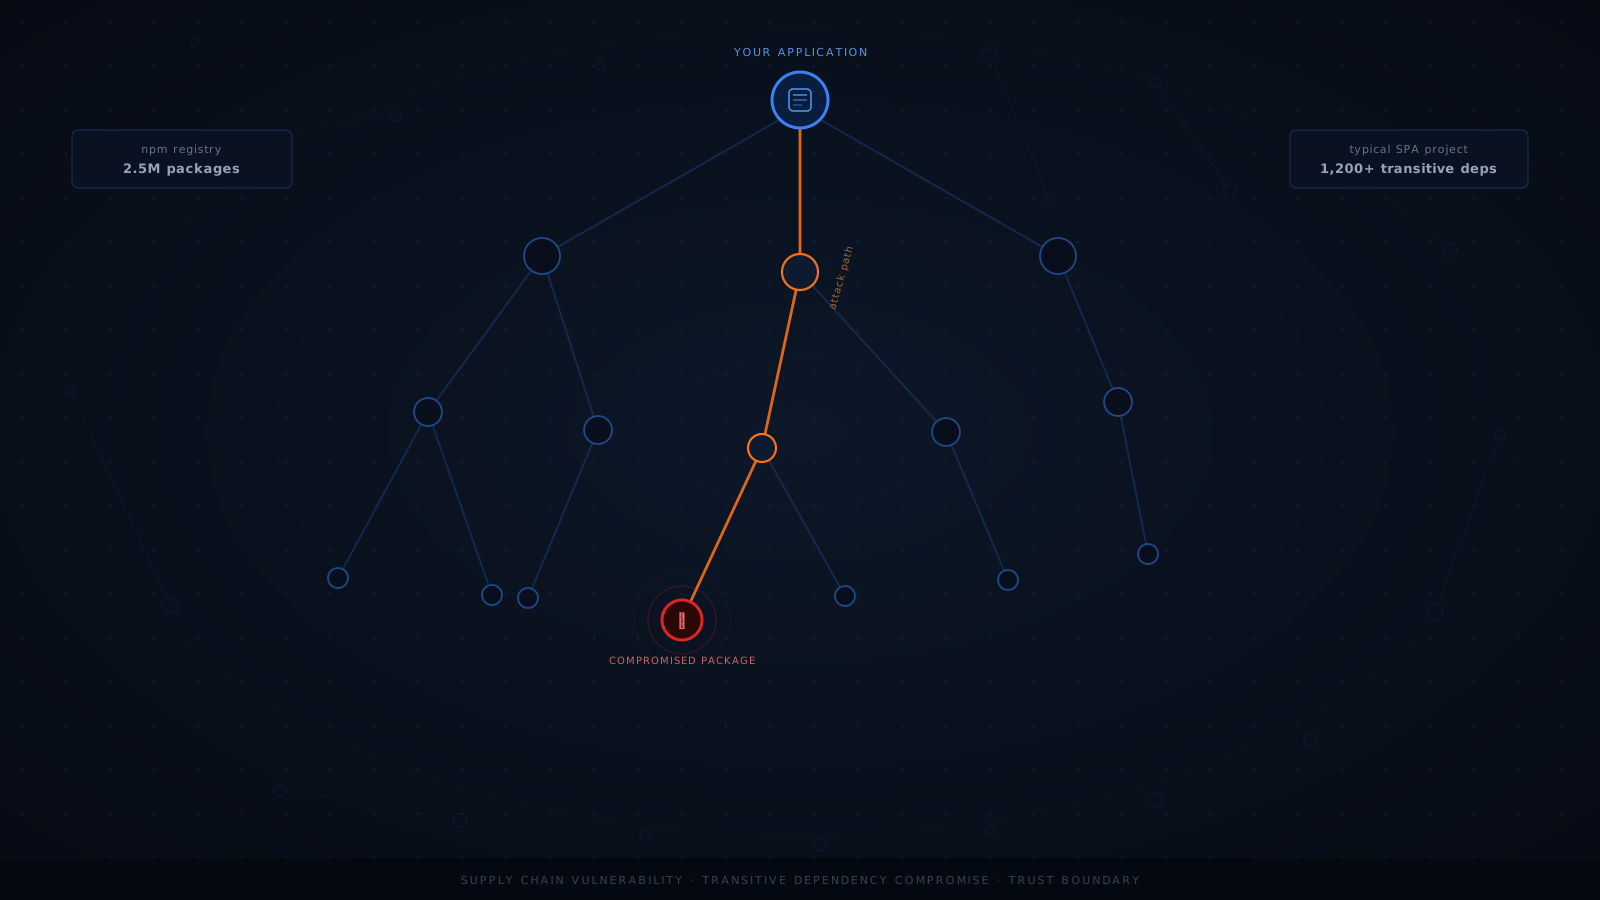
La dependencia que no escribiste
Los ataques a la cadena de suministro no son un problema de vulnerabilidades, sino arquitectónico. Cómo los enfoques conservadores del lado del servidor reducen la exposición a nivel estructural.
Tiempo de respuesta del servidor: veinte años de cambios
La premisa que justificó el estado en el cliente fue la latencia del servidor. En 2026, la latencia ha desaparecido. La premisa no.
Blog
Publicaciones, contraargumentos y respuestas.