SOC 2 llega de la misma forma para casi todo el mundo. Un acuerdo llega a compras, aparece un cuestionario de seguridad y en algún punto hay una pregunta que en realidad no lo es: ¿tenéis un informe SOC 2? El equipo descubre entonces que la respuesta es un proyecto de seis a doce meses, y que la mayor parte del coste cae donde no lo esperaban. Redactar las políticas lleva unas semanas. Producir evidencias de controles que nunca se diseñaron para producir ninguna lleva el resto del año.
Esa última frase es de lo que trata esta publicación. Un auditor no acepta la descripción de un control; lo muestrea y te pide demostrar que operó, en fechas concretas, a lo largo de la ventana de auditoría. Un control que depende de que alguien se acuerde deja huecos. Un control que es una propiedad del sistema deja un registro se acuerde alguien o no. Dónde colocas el estado de la aplicación acaba decidiendo cuál de los dos tienes, en tres de los nueve criterios que recorre un auditor.
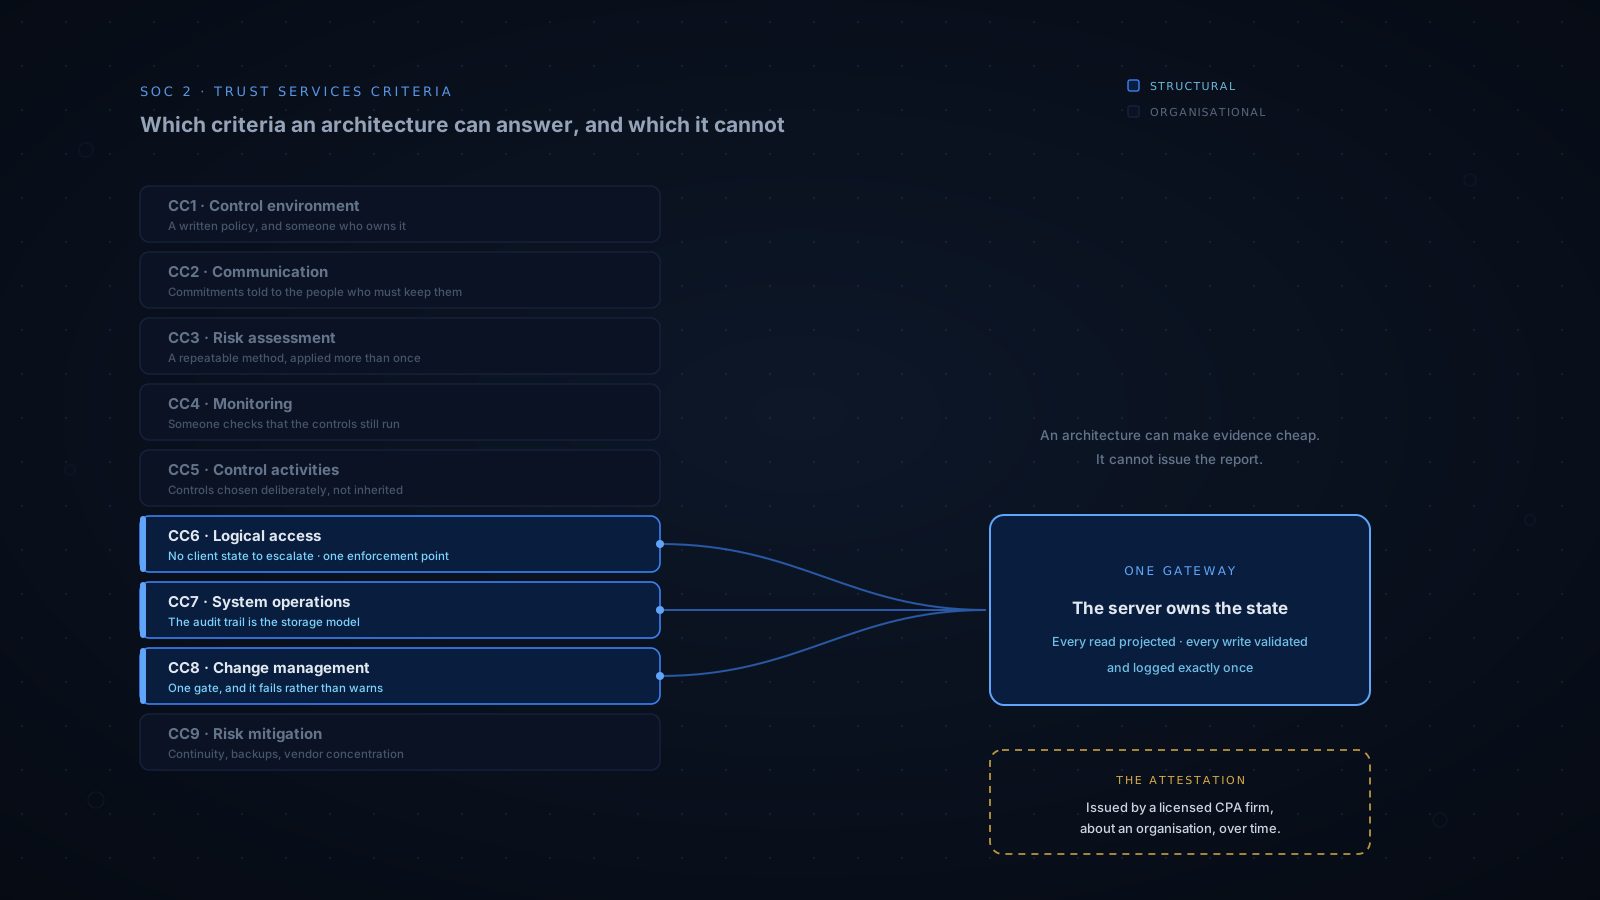
Esta publicación relaciona los Criterios de Servicios de Confianza con las propiedades de una arquitectura autorizada por el servidor: precisa sobre los tres que responde de verdad y honesta sobre los seis que no toca en absoluto.
Primero, qué es realmente el informe
No existe un certificado SOC 2, y nadie obtiene una certificación SOC 2. SOC 2 es un encargo de atestación definido por el Instituto Americano de Contadores Públicos Certificados. Una firma de contadores públicos autorizada examina tus controles frente a los Criterios de Servicios de Confianza y emite una opinión. El entregable es un informe con el nombre del auditor, no un distintivo, y describe tu organización durante un periodo declarado, no tu software.
- Tipo I — diseño, en un momento
- Una opinión sobre si los controles están adecuadamente diseñados a una fecha concreta. Es más barato y rápido, y los compradores corporativos cada vez lo tratan más como una escala intermedia que como una respuesta. Demuestra que construiste el control. No demuestra que funcionara.
- Tipo II — eficacia operativa, durante un periodo
- Una opinión sobre si los controles operaron eficazmente a lo largo de una ventana de auditoría, normalmente de seis a doce meses. Este es el informe al que se refieren los compradores cuando dicen SOC 2. Es exigente en evidencias por diseño, y las evidencias no recogidas durante la ventana no se pueden producir después. No puedes rellenar retroactivamente un registro que nunca escribiste.
- Cinco categorías, una de ellas obligatoria
- La seguridad siempre está dentro del alcance y se expresa como los Criterios Comunes, de CC1 a CC9. Disponibilidad, Integridad del Procesamiento, Confidencialidad y Privacidad son opcionales y se añaden al alcance de forma deliberada. Cada una que añades multiplica las evidencias que debes recoger, de modo que el alcance es la decisión más determinante de todo el encargo.
Conviene fijar dos expresiones antes de seguir, porque la diferencia entre ellas es la diferencia entre una afirmación verdadera y una falsa hecha a un cliente. Arquitectura alineada con los controles SOC 2 es exacto para un sistema construido según los criterios sin un encargo detrás. Conforme con SOC 2, y desde luego certificado en SOC 2, afirman la existencia de un informe que existe o no existe. Nada de esta publicación autoriza el segundo par.
CC6 — el criterio donde la arquitectura hace el trabajo
CC6 cubre el acceso lógico: quién puede alcanzar qué y si el límite aguanta. Es el criterio que los auditores sondean con más dureza, porque es de donde vienen las brechas, y el sondeo suele ser alguna versión del mismo experimento. Toma una sesión autenticada con pocos privilegios. Cambia lo que envía el cliente. Comprueba si el servidor se lo cree.
En una aplicación que mantiene estado en el cliente, ese experimento tiene una superficie amplia. Hay un objeto de usuario en memoria, un rol en un token que el cliente puede leer, un precio en un carrito, un identificador en una URL, una bandera en el almacenamiento local. Cada uno es una afirmación que hace el cliente, y el servidor debe descreer de todas ellas por separado. Lo que parece un control es en realidad un hábito, aplicado en cada endpoint, y un auditor muestrea endpoints precisamente porque los hábitos se aplican de forma desigual.
Bajo un diseño autorizado por el servidor, el experimento apenas tiene a dónde ir. El cliente envía intenciones, nunca estado. No hay un objeto de usuario en el cliente que editar, porque nunca se le entregó uno. La demostración habitual de poner una bandera de administrador en verdadero en el navegador y recargar no tiene objetivo: no porque la bandera esté defendida, sino porque allí no existe. Lo que el cliente puede enviar es una acción, y una acción es una solicitud que se juzga, no una afirmación en la que se confía.
La segunda mitad importa tanto al auditor como la primera. Como cada lectura y cada escritura pasan por una única pasarela, la autorización se calcula en un solo lugar. El problema del muestreo se desploma: en vez de demostrar que cuarenta endpoints comprueban correctamente los permisos, demuestras una costura y muestras que nada la esquiva. Ese es un control que un auditor puede probar de forma exhaustiva en lugar de muestrear.
La pasarela puede equivocarse, por supuesto. Lo que cambia es cuántas cosas tienen que acertar a la vez: un lugar que acertar, un lugar que probar, un lugar donde el error se ve. Reparte la misma lógica por toda una base de código y el error solo se ve en el endpoint que nadie muestreó.
CC7 — evidencias que nadie tuvo que acordarse de recoger
CC7 cubre las operaciones del sistema, y en su interior está la petición que decide muchísimas auditorías: mostradnos qué ocurrió. No un resumen ni un panel, sino la secuencia de cambios, con el actor y el momento, para las cuentas y fechas que elija el auditor. Los equipos que nunca han recibido esta petición la subestiman de forma sistemática.
La razón por la que esto es difícil en un sistema con mucho cliente es estructural, no descuidada. Cuando parte de la secuencia autorizada se ensambla en dispositivos que no controlas, el servidor ve resultados en lugar de causas. Registra que un dato ahora dice una cosa, habiendo dicho antes otra, con los pasos intermedios inferidos. Reconstruir después el orden real de los hechos es arqueología, y la arqueología es justo lo que un auditor no aceptará como evidencia.
Un sistema autorizado por el servidor no tiene este problema, porque el rastro de auditoría es el modelo de almacenamiento. Los cambios de estado son eventos anexados a un registro, en orden, en una única pasarela. Nadie añadió ese registro por cumplimiento, así que nadie pudo olvidarse de hacerlo; es la forma en que la aplicación almacena cualquier cosa. Desactivarlo no reduciría las evidencias, detendría el producto.
CC8 — una puerta, no una promesa
CC8 cubre la gestión de cambios: que los cambios que llegan a producción fueron autorizados, revisados y probados. Un auditor leerá la política que describe tu proceso y después pedirá la prueba de que el proceso se ejecutó de verdad, incluidas las veces en que detuvo algo.
Este criterio es peculiar: es a la vez el más barato de los nueve de satisfacer honestamente y el que más a menudo se falsea en silencio. El apaño es conocido: una tubería donde una comprobación lenta o incómoda se ha rebajado a advertencia, o se le permite continuar ante un error, para que la compilación siga en verde. Esa tubería sigue produciendo registros. Lo que ya no produce son evidencias, porque una puerta que no puede fallar no demuestra nada sobre los cambios que la atravesaron.
No hay nada ingenioso en la versión honesta. Un único script define qué significa una compilación correcta, la integración continua ejecuta ese mismo script en lugar de una copia, y falla en vez de advertir. Cada versión desplegada es entonces un commit que una puerta con dientes dejó pasar, y el registro es un subproducto. Nada de esto es específico del diseño autorizado por el servidor, y se incluye aquí solo porque es el criterio que un equipo pequeño puede satisfacer esta semana.
Un auditor no pregunta en realidad si tu sistema es seguro. Pregunta si puedes demostrar qué hizo. Son preguntas distintas, y la segunda la responde el lugar donde reside el estado: porque un sistema cuyos cambios de estado pasan todos por un mismo punto ya ha escrito la respuesta, y un sistema cuyo estado está disperso entre clientes tiene que salir a buscarla.
Lo que la arquitectura no hace
Seis de los nueve Criterios Comunes no se ven afectados por ninguna decisión arquitectónica, y conviene nombrarlos en vez de dejar que lo haga una insinuación. CC1 quiere una política de seguridad declarada con un responsable. CC2 quiere esos compromisos comunicados a quienes deben cumplirlos. CC3 quiere un método repetible para identificar y valorar riesgos, aplicado más de una vez. CC4 quiere que se supervisen los propios controles. CC5 quiere controles elegidos deliberadamente y no heredados. CC9 quiere continuidad, restauraciones probadas y una postura sobre la concentración de proveedores. Eso son documentos, reuniones y hábitos. Ninguna arquitectura los redacta, y un sistema que satisfaga CC6, CC7 y CC8 a la perfección mientras ignora el resto suspende la auditoría.
CC4 merece mención aparte, porque es el que un equipo muy pequeño no puede satisfacer con honestidad. Supervisar los controles significa que alguien distinto de quien los construyó compruebe que siguen funcionando. Un mantenedor en solitario revisando sus propias puertas no está ejecutando ese control, por diligente que sea. La respuesta es decirlo y organizar un segundo par de ojos, no describir la autorrevisión con un lenguaje que insinúe independencia.
También hay un aguijón dentro de CC7 que esta arquitectura no elimina. Un registro perfecto de cada cambio de estado no dice nada sobre si detectarías a un intruso. Si esos registros viven en el mismo host que la aplicación, un atacante que llegue al host puede borrar el único relato de lo que hizo, y la destrucción de evidencias es un escenario por el que los auditores preguntan directamente. Enviar los registros fuera de la máquina en tiempo real es el control más barato de toda esta lista y el único que no se puede rellenar después. Corresponde al primer día, no al mes anterior a que se abra la ventana de auditoría.
Por último, la categoría de Disponibilidad va a contrapelo de este diseño en lugar de a favor. Un único servidor autorizado es un único punto de fallo, y añadir Disponibilidad al alcance de un encargo invita al auditor a examinar justamente eso. La respuesta es redundancia y conmutación por error probada, ambas con un coste real en dinero y complejidad. Es un intercambio genuino, y un sitio que defiende la autoridad del servidor debería decirlo con claridad en vez de dejar fuera del alcance la categoría incómoda y confiar en que nadie se dé cuenta.
Consejos prácticos, en el orden en que compensan
Nada de lo siguiente requiere un encargo, un consultor ni un presupuesto. Todo ello abarata una auditoría posterior, y la mayor parte merece la pena tanto si llega a haber auditoría como si no.
- Decide si lo necesitas siquiera. La mayoría de los equipos persigue SOC 2 porque un comprador corporativo lo puso como condición contractual. Esa es una buena razón. Perseguirlo de forma especulativa, antes de que nadie lo pida, gasta seis cifras y un año de atención en un documento que ningún cliente solicitó.
- Define un alcance estrecho y deliberado. Solo Seguridad, un producto, un entorno. Cada categoría adicional multiplica las evidencias que debes recoger y la superficie que examina el auditor. El alcance siempre se puede ampliar en el siguiente encargo; no se puede estrechar en silencio una vez que un cliente ha leído el informe.
- Redacta cuatro documentos, de una página cada uno. Una política de seguridad con un responsable con nombre, un registro de riesgos, un plan de respuesta a incidentes y un plan de continuidad con una restauración probada. Una página de cada uno basta de verdad para empezar, y un auditor prefiere con mucho un documento breve y honesto que se usa de verdad a uno largo y prestado que nadie ha leído.
- Haz que las evidencias sean un subproducto, nunca una tarea. Cualquier control cuya evidencia dependa de que alguien se acuerde de hacer una captura tendrá huecos en la ventana de auditoría, y los huecos estarán en los meses de más trabajo. Una puerta que hace fallar la compilación escribe su propio registro. Un registro de solo anexado, también.
- Envía los registros fuera del host desde el primer día. Es barato, es el control que sobrevive al compromiso de la máquina y es la única evidencia que de verdad no se puede producir de forma retrospectiva.
- Pon el reloj en marcha antes de creer que hace falta. Un informe de Tipo II describe una ventana ya cerrada, así que la pregunta útil no es cuándo empezar la auditoría, sino cuándo empiezan a acumularse las evidencias. La arquitectura que decides hoy es el aspecto que tendrán esas evidencias dentro de un año.
- Sé exacto con las palabras, también en una conversación comercial. Un sistema construido según los criterios pero sin informe tiene una arquitectura alineada con los controles SOC 2. Llamarlo conforme o certificado es una afirmación falsa ante un cliente, y es de las que se comprueban.
El patrón que subyace a los siete es el mismo alrededor del cual giran los propios criterios. Los controles que hay que recordar se degradan, y los que son propiedades del sistema no. Dónde reside el estado de la aplicación determina cuál de los dos tipos obtienes para el acceso, el rastro de auditoría y los cambios: tres de nueve, gratis, antes de que nadie abra una hoja de cálculo. Los otros seis siguen siendo tu trabajo, y fingir lo contrario es como una tubería en verde se convierte en una falsa sensación de estar preparado.