El 25 de junio de 2024, el dominio polyfill.io cambió de propietario. El maintainer original había vendido el dominio y la organización de GitHub a Funnull, un operador chino de CDN. En pocas horas, la CDN comenzó a servir JavaScript malicioso a los visitantes de más de 100.000 sitios web que habían incluido una etiqueta de script de polyfill.io en su HTML. El payload redirigía a los usuarios móviles a sitios de terceros no relacionados. Algunos de los sitios afectados eran grandes marcas mundiales. Ninguno de ellos había cambiado una sola línea de su propio código.
No se publicó ningún CVE con antelación. No se incrementó ninguna versión. Ningún archivo de bloqueo cambió. El vector de ataque no era una vulnerabilidad en ninguna aplicación, sino la propia arquitectura: la práctica de apuntar una etiqueta de script a una CDN de terceros y confiar en que lo que sirviera la CDN sería benigno.
No fue un incidente aislado. Fue el ejemplo más claro hasta la fecha de un patrón que venía gestándose desde hacía años.
Cómo el grafo de dependencias se volvió inauditable
- event-stream · noviembre de 2018
- Un paquete con 1,8 millones de descargas semanales cambió de propietario. El nuevo maintainer añadió flatmap-stream como dependencia, un paquete con código malicioso cifrado dirigido a la cartera Copay. El exploit era invisible para los escáneres de seguridad y fue descubierto por casualidad, seis semanas después de su publicación.
- ua-parser-js · octubre de 2021
- La cuenta de npm fue comprometida y se publicaron tres versiones maliciosas en rápida sucesión, cada una con un minero de criptomonedas y un ladrón de credenciales. Los pipelines de CI automatizados de todo el ecosistema ya los habían instalado y ejecutado antes de que fueran retirados.
- colors.js · enero de 2022
- El único maintainer corrompió deliberadamente el paquete en protesta por el trabajo no remunerado. Miles de aplicaciones fallaron en producción sin previo aviso y sin ningún parche del upstream disponible.
- xz-utils · marzo de 2024
- Una persona conocida como Jia Tan pasó dos años ganándose la confianza de los maintainers con pequeñas contribuciones legítimas, para luego insertar una puerta trasera en las versiones 5.6.0 y 5.6.1 dirigida a la autenticación SSH en sistemas Linux enlazados con systemd. Detectado solo porque un ingeniero de Microsoft notó una latencia SSH anómala en pruebas de rendimiento rutinarias.
Estos no son casos límite ni eventos extraordinarios. Son el patrón repetido de un ecosistema donde la confianza es implícita, la propiedad se transfiere libremente y el volumen de código implicado hace imposible una auditoría significativa.
La superficie de ataque en cifras
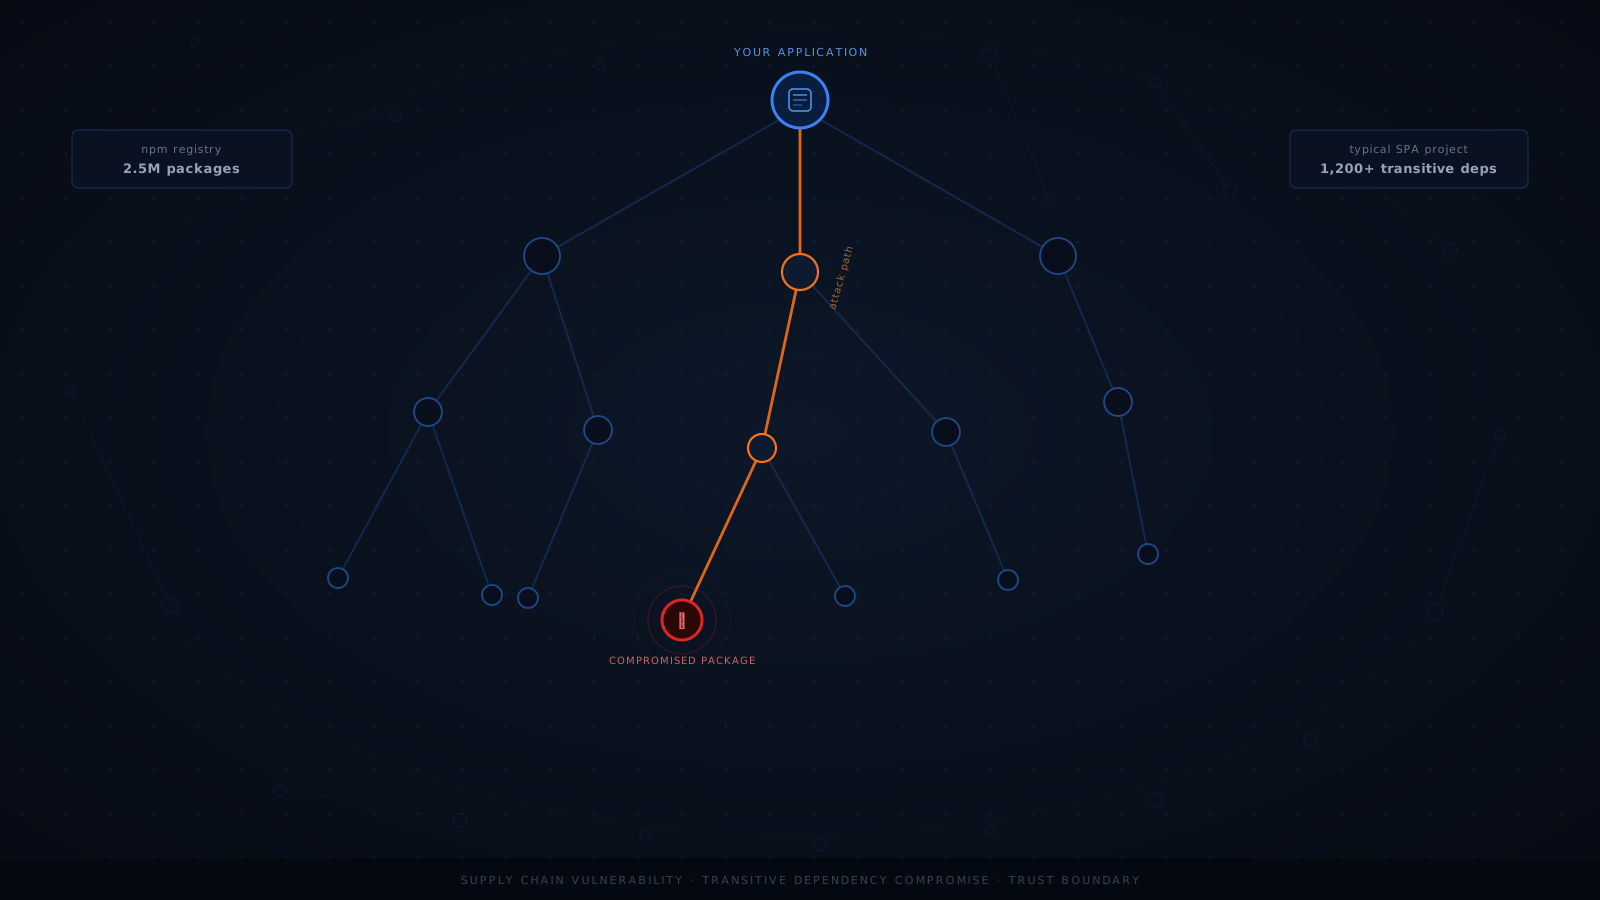
Instala un framework JavaScript estándar y heredas todo su árbol de dependencias, la gran mayoría de las cuales son transitivas, traídas por paquetes traídos por paquetes. Un equipo de desarrollo confía implícitamente en los autores de cada nodo de ese árbol, la mayoría de los cuales nunca ha mencionado y con ninguno de los cuales tiene una relación contractual.
npm aloja aproximadamente 2,5 millones de paquetes publicados a fecha de 2024. Cualquiera de ellos puede transferirse a un nuevo propietario sin notificación a los dependientes. La mayoría son mantenidos por una sola persona sin equipo de seguridad, sin proceso de revisión formal y sin ninguna obligación hacia las aplicaciones que dependen de ellos. El registro no verifica las transferencias de propiedad.
Un servidor web Go que realiza un trabajo equivalente, enrutamiento HTTP, acceso a base de datos y renderizado de plantillas HTML, suele tener entre cinco y quince dependencias directas, todas auditables en una tarde. La biblioteca estándar de Go cubre TLS, HTTP/2, codificación JSON, criptografía y plantillas sin necesidad de paquetes externos. La menor superficie no es el resultado de mejores prácticas de seguridad, sino de la presencia de menos código no confiable.
Por qué las arquitecturas del lado del cliente están estructuralmente más expuestas
El ataque de polyfill.io fue efectivo porque el código malicioso se ejecutaba en los navegadores de los usuarios. Tenía acceso al DOM completo, todos los campos de formulario visibles, el almacenamiento de sesión y la capacidad de realizar solicitudes de red arbitrarias. Un paquete comprometido en JavaScript del lado del cliente opera en el entorno más privilegiado disponible para un atacante: el contexto del navegador, directamente frente al usuario, con acceso de lectura completo a todo lo que contiene la página.
El código del lado del servidor opera en un entorno fundamentalmente diferente. Un paquete comprometido que se ejecuta en un servidor produce entradas de registro, activa alertas de monitorización y opera detrás de controles de acceso configurados por el equipo. No puede acceder directamente al almacenamiento del navegador del usuario. No puede interceptar silenciosamente los envíos de formularios antes de que sean procesados: todos los datos pasan primero por la validación del lado del servidor. El servidor es observable. El navegador no lo es.
Una Política de Seguridad de Contenido reduce el riesgo del lado del navegador, pero no lo elimina. Una CSP bloquea los scripts en línea inyectados y restringe qué orígenes pueden cargar recursos, pero si el código comprometido se sirve desde un origen de confianza, la CSP lo deja pasar sin cambios. El ataque de polyfill.io sirvió JavaScript malicioso desde el mismo dominio que las aplicaciones afectadas habían incluido explícitamente en su lista blanca de la política. El control de seguridad y el vector de ataque apuntaban al mismo origen.
Qué hacen de manera diferente las arquitecturas conservadoras
La elección conservadora, renderizado del lado del servidor, JavaScript mínimo en el cliente y selección explícita de dependencias, no es principalmente una decisión de rendimiento o simplicidad. Es una decisión sobre el límite de confianza. La pregunta que responde es: ¿cuánto código escrito por personas ajenas a tu organización se ejecutará en entornos que no puedes observar?
En una arquitectura autorizada por el servidor, el código que se ejecuta en respuesta a una solicitud del usuario corre en infraestructura que el equipo de desarrollo controla, en un proceso que el equipo puede observar y contra registros que el equipo ha configurado. El código del lado del cliente se limita a lo que el servidor envía explícitamente en el cuerpo de la respuesta. El navegador ejecuta HTML, una pequeña cantidad de JavaScript cuidadosamente elegido y nada que llegue de una CDN de terceros en tiempo de ejecución.
Esto no elimina el riesgo de la cadena de suministro. Las dependencias del lado del servidor también pueden ser comprometidas. Los módulos de Go no son inmunes a la clase de ataques aquí descritos. Pero la explosión en la superficie de ataque que ocurre cuando una aplicación distribuye cientos de paquetes de terceros a cada navegador, desde CDNs que no opera, ejecutando código que no puede observar, esa explosión no ocurre.
Las aplicaciones PHP de 2005 raramente tenían más de cinco o seis dependencias externas, todas instaladas en el servidor. Eran lentas, y esa lentitud era una restricción genuina que justificaba mover la lógica al navegador. La comunidad de desarrollo web resolvió el problema de latencia, en gran medida hacia 2016, mientras adquiría simultáneamente una responsabilidad de cadena de suministro que la arquitectura original simplemente no tenía. La restricción de latencia caducó. La responsabilidad no.
El ataque a la cadena de suministro explota la confianza implícita que la instalación de paquetes establece entre un equipo de desarrollo y un conjunto ilimitado de desconocidos. Las arquitecturas del lado del cliente extienden esa confianza al navegador, donde el código no confiable se ejecuta frente al usuario con acceso completo al DOM y sin visibilidad del lado del servidor.
La postura práctica
Ninguna arquitectura elimina por completo el riesgo de la cadena de suministro. Las decisiones que lo reducen son estructurales:
- Mantén el número de dependencias lo suficientemente pequeño como para auditarlo. Un package.json con cuarenta dependencias directas no ha sido auditado, ha sido aceptado.
- Vendoriza las dependencias cuando sea posible. El código copiado en tu repositorio bajo tu control de versiones no puede ser actualizado silenciosamente por un tercero.
- Nunca cargues JavaScript desde CDNs de terceros en tiempo de ejecución. Si el origen no es tuyo, no controlas lo que sirve.
- Trata el JavaScript del lado del cliente como el entorno de ejecución de mayor riesgo. El código que se ejecuta en el navegador corre frente a tus usuarios sin observación del lado del servidor y sin capa de intercepción.
- Prefiere arquitecturas que mantengan la lógica de la aplicación en el servidor. No porque el servidor sea inmune a los ataques a la cadena de suministro, sino porque la ejecución del lado del servidor es observable, registrada y mediada.
El argumento de infraestructura para mover la lógica de la aplicación al navegador era la latencia del servidor. En 2026, un servidor Go que maneja una solicitud CRUD típica devuelve una respuesta HTML renderizada en uno a cinco milisegundos. Un viaje de ida y vuelta a un servidor regional bien ubicado añade de quince a ochenta milisegundos de tiempo de red, por debajo del umbral de retraso perceptible para la mayoría de las interacciones. La justificación original ya no se sostiene.
Lo que queda tras eliminar la justificación de latencia es una elección arquitectónica sobre la confianza: cuánto código escrito fuera de tu organización se ejecutará frente a tus usuarios, en un entorno que no puedes monitorizar. Las arquitecturas conservadoras hacen que esa cantidad sea lo más pequeña posible. La responsabilidad de la cadena de suministro que evitan nunca fue un coste inevitable de construir para la web, sino un artefacto de una restricción que ya no existe.