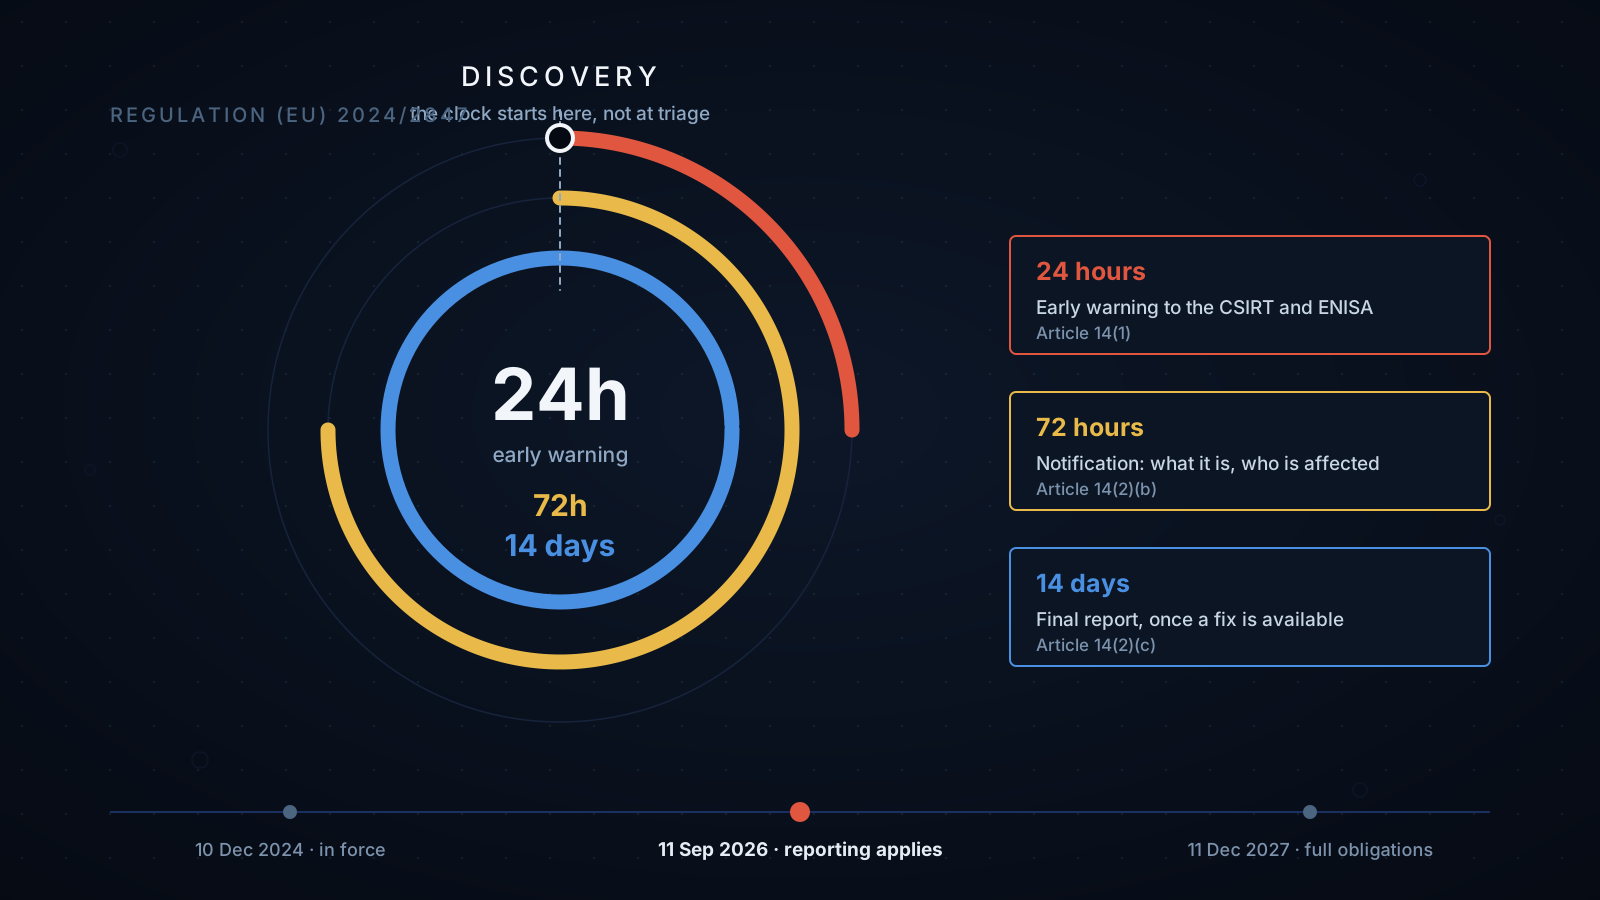
El Reglamento (UE) 2024/2847 —la Ley de Ciberresiliencia— entró en vigor el 10 de diciembre de 2024, y buena parte del sector lo archivó como un "problema de 2027". Ese archivo era correcto a medias. El grueso de los requisitos esenciales, la evaluación de la conformidad y el marcado CE se aplican, en efecto, desde el 11 de diciembre de 2027. Pero las obligaciones de notificación del artículo 14 se adelantaron de forma deliberada y se aplican desde el 11 de septiembre de 2026.
El resto del reglamento mejora productos que aún no se han construido. El artículo 14 trata de productos ya desplegados, atacados hoy, cuyos usuarios no tienen forma de saber que están expuestos. Esperar tres años para avisar a esos usuarios era indefendible.
Primero: ¿te aplica?
La Ley de Ciberresiliencia regula los productos con elementos digitales introducidos en el mercado de la UE. El software que distribuyes es un producto, y también lo son el firmware y un dispositivo conectado. Un sitio web no lo es, y tampoco lo es una aplicación de software como servicio en el caso ordinario: los servicios se rigen por NIS2, no por la CRA. Si todo tu modelo de entrega es una URL que tus clientes visitan, el artículo 14 no te alcanza directamente.
Hay dos formas en que esa conclusión cómoda deja de ser cierta. La primera es la solución de tratamiento de datos a distancia: cuando un backend alojado es necesario para que un producto distribuido cumpla su función, ese backend queda dentro del alcance del producto. Si distribuyes un cliente de escritorio, una aplicación móvil o un dispositivo que no funciona sin tu API, tu API entra en el alcance con él. La segunda es ser la dependencia de otro. Un componente integrado en el producto de un fabricante es a su vez un producto con elementos digitales, de modo que una biblioteca, un SDK o un servidor autoalojado que se distribuye a clientes conlleva la obligación, con independencia de cómo se conciba el proveedor a sí mismo.
El software libre y de código abierto desarrollado fuera de una actividad comercial queda excluido. Los productos ya cubiertos por regímenes sectoriales —productos sanitarios, vehículos de motor, aviación civil— permanecen bajo esos regímenes. Todo lo demás que se distribuya como software debería asumir que está dentro del alcance hasta que alguien lo haya comprobado en serio.
Si eres una aplicación web pura, el artículo 14 no es tu obligación, pero la pregunta que plantea sigue siendo tu problema. NIS2 somete a las entidades esenciales e importantes al mismo reloj de 24 y 72 horas para los incidentes significativos. El instrumento jurídico es distinto. El problema de ingeniería es idéntico.
Los tres plazos
El artículo 14 define dos vías de notificación, cada una con tres fases. Una se activa por una vulnerabilidad de tu producto que está siendo explotada activamente, y no solamente divulgada. La otra se activa por un incidente grave que afecte a la seguridad del producto. Ambas se notifican a través de una única plataforma de notificación de la UE al CSIRT designado como coordinador y a ENISA. Las fases que siguen son las de la vía de vulnerabilidades; la vía de incidentes comparte los dos primeros plazos.
- En 24 horas — la alerta temprana
- Un aviso breve de que tienes conocimiento de una vulnerabilidad explotada activamente, e indicando si conoces los Estados miembros en los que se ha comercializado el producto. Es deliberadamente escueto, porque la rapidez es todo su propósito. Nadie espera un análisis de causa raíz el primer día.
- En 72 horas — la notificación
- Información general sobre el producto y la vulnerabilidad, la naturaleza de la explotación y cualquier medida correctora o mitigadora adoptada o que los usuarios puedan adoptar. Aquí la cuestión se vuelve técnica: describir la naturaleza de la explotación significa reconstruir lo que el atacante hizo, a partir de los registros que ya estuvieras guardando.
- En 14 días — el informe final
- Debido una vez que existe una medida correctora o mitigadora. Contiene una descripción de la vulnerabilidad, incluidas su gravedad y su impacto, información sobre cualquier actor malicioso identificado y los detalles de la corrección. Para los incidentes graves, el informe final equivalente vence en el plazo de un mes desde la notificación.
Al margen de todo lo anterior, y en paralelo, el fabricante debe informar a los usuarios afectados sobre la vulnerabilidad y, cuando proceda, sobre las medidas correctoras que deban aplicar. Notificar al regulador no libera del deber hacia tus clientes.
Descubrimiento, no clasificación
La lectura errónea más cara del artículo 14 tiene que ver con cuándo empiezan las 24 horas. Empiezan cuando el fabricante tiene conocimiento de la explotación activa, un momento anterior a todos los hitos internos que podrías confundir con el inicio: la confirmación del equipo de seguridad, la reproducción en un sistema de pruebas, la apertura formal del incidente. El desencadenante es el conocimiento, y ese conocimiento incluye el ticket de soporte que nadie escaló y el correo del investigador que pasó un fin de semana en un buzón compartido.
Esto tiene una consecuencia mundana que importa más que buena parte del reglamento: tu vía de entrada forma parte de tu postura de cumplimiento. Un canal de notificación publicado y vigilado, con una ventana de acuse de recibo declarada, se gana aquí su sitio: pone una marca de tiempo a "¿cuándo tuviste conocimiento?", que de otro modo queda a merced de la discusión.
Por qué esto es una cuestión de arquitectura
Veinticuatro horas bastan para escribir un párrafo, y son muy pocas para construir una cadena de evidencias. Lo que puedas afirmar en la hora 23 será lo que tu sistema ya estuviera registrando en la hora cero, y la forma de ese registro la decide dónde reside el estado.
La notificación de 72 horas pide tres cosas: qué es la vulnerabilidad, cómo se explotó y a quién afectó. En una arquitectura donde el cliente mantiene el estado y el servidor acepta lo que el cliente afirma, esas preguntas se responden desde los registros de las solicitudes que llegaron, que registran las afirmaciones, no el razonamiento que hay detrás. Un cliente manipulado envía una solicitud bien formada. El registro muestra una solicitud bien formada. Reconstruir la intención a partir de eso exige inferir, e inferir es lento.
En un sistema autorizado por el servidor, esas mismas preguntas son consultas. Todo cambio del estado de la aplicación pasa por el servidor, se valida allí y se añade a un único registro antes de surtir efecto. Eso convierte el rastro de auditoría en el modelo de almacenamiento, y no en una funcionalidad que alguien se acordó de añadir, y convierte "qué sesiones realizaron esta acción, en esta ventana" en una cláusula WHERE sobre una tabla que ya existe.
-- Hora 2 de las 24: el radio de impacto, como consulta.
SELECT session_id, type, occurred_at
FROM   events
WHERE  type = ?
AND    occurred_at BETWEEN ? AND ?
ORDER  BY occurred_at;
Esa es la propia tabla de eventos de este sitio, sin cambios. Es lo que un registro de solo anexado, propiedad del servidor, ofrece por defecto. El informe final de 14 días pide gravedad e impacto; el impacto es un recuento sobre esa misma tabla.
El segundo dividendo arquitectónico es más limitado, pero aparece en la misma ventana: el tamaño de aquello sobre lo que debes razonar. Un producto sin estado en el cliente y con dos dependencias directas tiene una superficie de defectos que una sola persona puede abarcar mentalmente. Determinar si una vulnerabilidad divulgada es alcanzable desde tu código es la primera pregunta de las 24 horas, y se responde en minutos con un grafo de dependencias de diez módulos y un analizador del grafo de llamadas. Es un ejercicio de varios días a lo largo de mil paquetes transitivos.
Ambos están disponibles antes de que el reloj empiece a correr, o no lo están en absoluto. Una propiedad que quieres tener bajo presión debe ser un hecho estructural, porque no hay tiempo de adquirirla una vez que la presión llega.
Lo que la arquitectura no hace
No decide que una vulnerabilidad esté siendo explotada activamente. Ese es un juicio que hacen personas, a partir de evidencias, y equivocarse en cualquiera de las dos direcciones sale caro: notificarlo todo y la señal no vale nada, no notificar nada y el plazo de 24 horas expiró hace días. Ningún modelo de almacenamiento decide eso.
No presenta la notificación, no mantiene la lista de materiales de software que exige el reglamento, no realiza la evaluación de la conformidad ni coloca el marcado CE. No te proporciona una política de divulgación coordinada, un período de soporte ni un proceso de gestión de vulnerabilidades, todo lo cual exige la parte II del anexo I y todo lo cual son documentos y hábitos antes que código. No conserva los registros por ti: una tabla de solo anexado que truncas cada trimestre no responde nada sobre una intrusión descubierta en el quinto mes.
Lo que sí hace es eliminar el peor modo de fallo de la lista de cosas que pueden ocurrirte el primer día: descubrir que la respuesta no existe. El plazo es lo bastante breve como para que consultar un hecho y reconstruirlo caigan a lados opuestos de la obligación. Dónde reside el estado decide cuál de las dos cosas estarás haciendo.
Las sanciones por incumplir los requisitos esenciales alcanzan los 15 millones de euros o el 2,5 % de la facturación anual mundial, que es la cifra que consigue que el reglamento se lea siquiera. Las 24 horas son la parte que lleva a la gente a mirar sus propios registros, y eso es lo más difícil de organizar a posteriori.
Cómo se relaciona el régimen europeo más amplio con la arquitectura