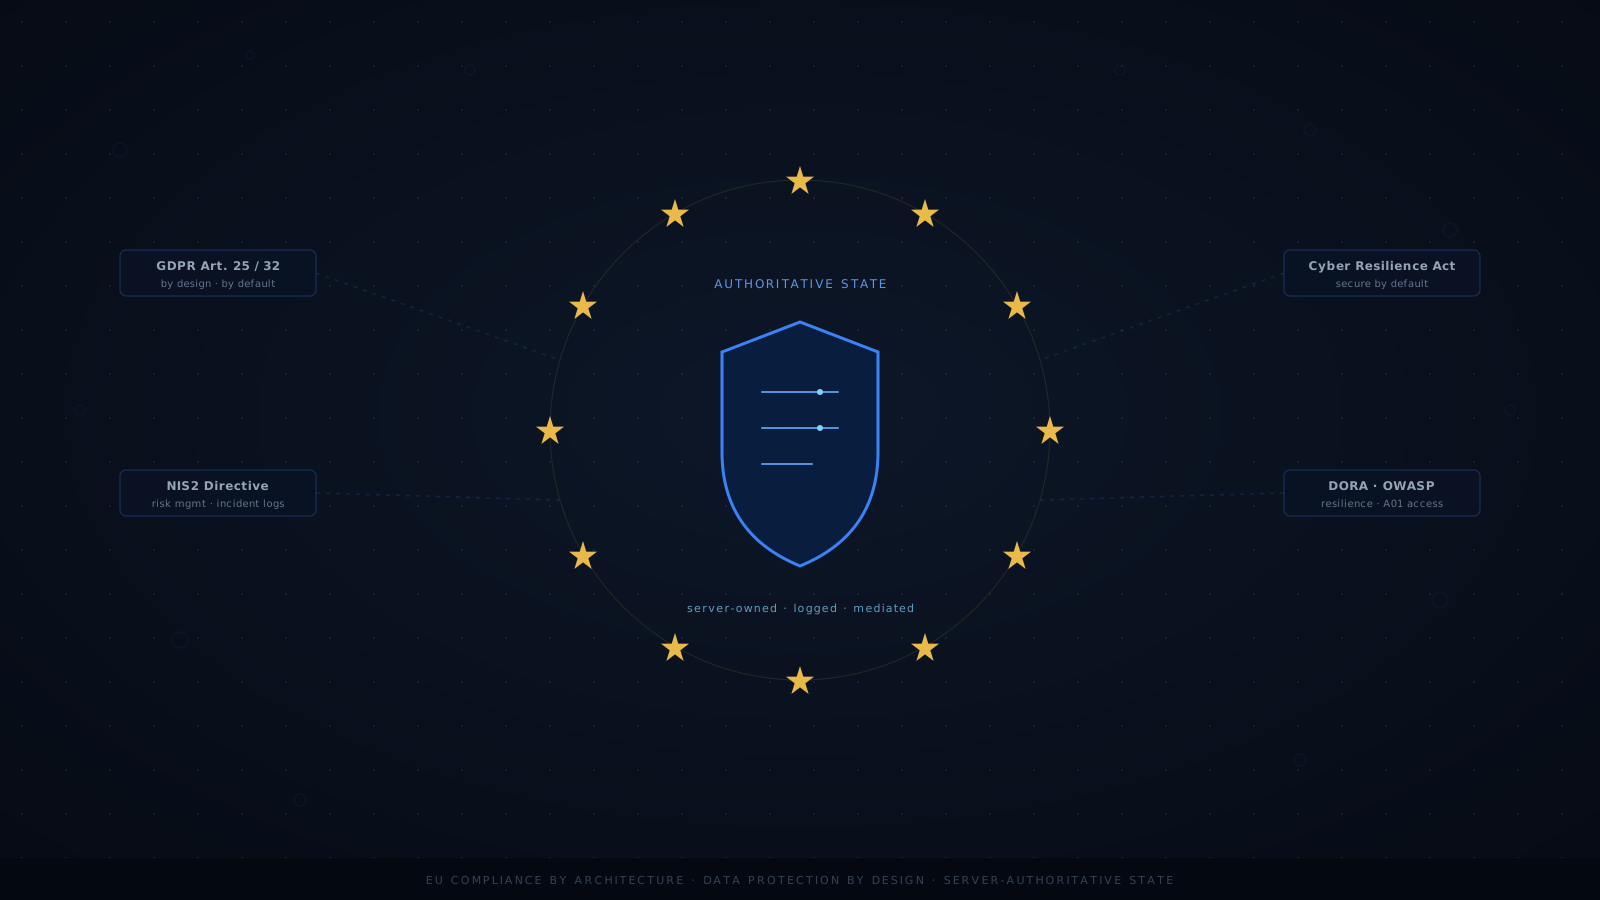
Durante casi toda la historia de la web, la seguridad de las aplicaciones en la Unión Europea se regía por un único reglamento con dientes —el RGPD— y un puñado de normas sectoriales. Esa ya no es la situación. Entre 2024 y 2027, la UE ha construido un régimen de ciberseguridad por capas que alcanza a casi cualquier organización que opere una aplicación web para usuarios europeos: la Directiva NIS2, la Ley de Ciberresiliencia y, para el sector financiero, DORA. Todas conllevan multas administrativas, y varias implican responsabilidad personal para la dirección.
El hilo común de todas ellas es un cambio en la carga de la prueba. El regulador ya no acepta "nos tomamos la seguridad en serio" como declaración de intenciones. Espera que la seguridad sea demostrable: incorporada desde la fase de diseño, activada por defecto, evidenciada mediante registros y verificable. La arquitectura ha dejado de ser un detalle de implementación por debajo de la línea de cumplimiento. Es donde se satisface —o no— una parte creciente de la obligación de cumplir.
Esta publicación relaciona los requisitos que enfrenta una aplicación web europea con las propiedades de una arquitectura autorizada por el servidor, siendo preciso sobre lo que la arquitectura ofrece de forma gratuita y honesto sobre lo que no.
Las regulaciones que afectan a una aplicación web
- RGPD — Reglamento (UE) 2016/679
- En vigor desde 2018. El artículo 5 establece los principios de tratamiento —minimización de datos, limitación del plazo de conservación, integridad y confidencialidad, y responsabilidad proactiva—. El artículo 25 exige la protección de datos desde el diseño y por defecto. El artículo 32 exige una seguridad del tratamiento adecuada al riesgo. El artículo 30 exige registros de las actividades de tratamiento. Las multas alcanzan los 20 millones de euros o el 4 % de la facturación anual global.
- NIS2 — Directiva (UE) 2022/2555
- Transposición nacional prevista para octubre de 2024. Obliga a las entidades esenciales e importantes de numerosos sectores a adoptar medidas de gestión de riesgos de ciberseguridad (artículo 21) y a notificar los incidentes significativos con plazos estrictos: una alerta temprana en 24 horas y una notificación completa en 72. Los órganos de dirección son responsables y pueden responder personalmente por el incumplimiento.
- Ley de Ciberresiliencia — Reglamento (UE) 2024/2847
- Entró en vigor en diciembre de 2024, con las obligaciones principales aplicables a partir de 2027. Impone requisitos esenciales de ciberseguridad a los productos con elementos digitales: seguros desde el diseño y por defecto, entregados sin vulnerabilidades explotables conocidas, con una superficie de ataque reducida al mínimo y un proceso documentado de gestión de vulnerabilidades a lo largo del ciclo de vida del producto.
- DORA — Reglamento (UE) 2022/2554
- Aplicable a las entidades financieras desde enero de 2025. Exige gestión de riesgos de las TIC, pruebas de resiliencia y una clasificación y notificación detallada de incidentes, con una expectativa explícita de trazabilidad entre sistemas: la capacidad de reconstruir qué ocurrió, cuándo y sobre qué datos.
- Privacidad electrónica — Directiva 2002/58/CE
- Sigue siendo la norma que rige las cookies y el almacenamiento en el cliente. Leer o escribir en el dispositivo de un usuario —cookies, localStorage, fingerprinting— requiere consentimiento informado previo, salvo que sea estrictamente necesario para prestar el servicio que el usuario solicitó.
Ninguna de estas regulaciones nombra una arquitectura. Todas describen propiedades. La pregunta que merece la pena hacerse es qué arquitectura convierte esas propiedades en el comportamiento por defecto, y no en un esfuerzo continuo.
Protección de datos desde el diseño — RGPD artículo 25
El artículo 25 es la cláusula que más directamente premia las decisiones arquitectónicas. Exige que la protección de datos esté diseñada en el sistema desde el principio y que, por defecto, solo se traten los datos personales necesarios para cada finalidad específica. Es el requisito que una política diligente no puede satisfacer por sí sola: pregunta qué hace el sistema, no qué promete la organización.
En una arquitectura con mucho cliente, los datos personales se copian habitualmente en el navegador para renderizar una vista: registros de perfil en un almacén de estado, listas de transacciones en memoria, borradores de formularios en localStorage, respuestas cacheadas que el framework conserva por rendimiento. Cada copia es un dato personal tratado en un dispositivo que el responsable no controla y que persiste durante un tiempo que el responsable no eligió. Todas esas copias entran en el ámbito del artículo 25, y cada una es un punto donde la minimización puede fallar en silencio.
Bajo un modelo autorizado por el servidor, el navegador no almacena estado de la aplicación. Recibe una proyección renderizada —exactamente los campos necesarios para la vista que el usuario tiene delante, y nada más— y la descarta al navegar. La minimización no es una disciplina aplicada sobre el flujo de datos; es la forma del flujo de datos. El servidor calcula la proyección más pequeña que responde a la solicitud, y esa proyección es todo lo que llega a cruzar el límite de confianza.
Seguridad del tratamiento — RGPD artículo 32 y OWASP
El artículo 32 exige medidas de seguridad adecuadas al riesgo, y las autoridades de control suelen interpretarlo a la luz de estándares técnicos reconocidos, con el OWASP Top 10 y el Estándar de Verificación de Seguridad de Aplicaciones de OWASP a la cabeza. La categoría más determinante de esa lista, año tras año, es el control de acceso roto. Es también la que una arquitectura puede eliminar de forma estructural en lugar de defender caso por caso.
Cuando el cliente almacena estado, la autorización se convierte en un valor que el cliente puede ver y, con demasiada frecuencia, influir: un indicador de rol en el contenido de un token, un campo oculto, un identificador de objeto en una URL que apunta directamente a un registro. El control de acceso roto es el resultado recurrente: la clásica escalada de privilegios del lado del cliente y las referencias directas a objetos inseguras. Cuando el servidor es autoritativo, ese estado no existe en el cliente para ser manipulado. El servidor calcula lo que un actor puede ver y hacer, en cada solicitud, a partir de un estado que el actor nunca toca.
Frente al requisito, la arquitectura responde a varias categorías de OWASP a nivel estructural en lugar de a nivel de mitigación:
- A01 Control de acceso roto. La autorización se calcula en el servidor en cada solicitud; no hay un permiso almacenado en el cliente que escalar.
- A03 Inyección. Un único camino de validación en el servidor protege cada transición de estado; no hay una validación de cliente en paralelo que se desincronice. Las consultas parametrizadas y las plantillas con escape automático son el comportamiento por defecto.
- A04 Diseño inseguro. Las transiciones de estado son intenciones validadas que se aplican contra la verdad actual del servidor: el límite de confianza se traza donde puede imponerse.
- A05 Configuración de seguridad incorrecta. Una superficie de dependencias mínima y la ausencia de una cadena de compilación en el cliente significan menos piezas móviles que configurar mal o dejar expuestas.
- A09 Fallos de registro y monitorización. Cada transición de estado pasa por una única puerta de enlace y se registra allí una sola vez: el rastro de auditoría es un subproducto, no un añadido.
Responsabilidad proactiva y rastro de auditoría — artículo 5(2), NIS2, DORA
Tres obligaciones distintas convergen en la misma necesidad técnica. El artículo 5(2) del RGPD exige que el responsable pueda demostrar el cumplimiento. NIS2 exige la detección y notificación de incidentes con plazos de 24 y 72 horas. DORA exige la reconstrucción de qué ocurrió y sobre qué datos. Las tres presuponen que el sistema puede producir un registro veraz y ordenado de lo que hizo.
Un sistema autorizado por el servidor persiste el estado como un registro de eventos de solo anexión: cada transición es una entrada, escrita una vez y nunca modificada. Eso no es una funcionalidad de cumplimiento añadida para satisfacer a un auditor: es la forma en que el sistema almacena el estado desde el principio. El registro necesario para demostrar la responsabilidad, para presentar una notificación NIS2 de 72 horas con contenido y para satisfacer la trazabilidad de DORA es el mismo registro del que la aplicación ya depende para saber qué es verdad.
Supresión, residencia y la cuestión de las cookies
El derecho de supresión del artículo 17 está limitado por dónde residen los datos. Cuando el estado existe solo en el servidor, la supresión es una operación sobre un almacenamiento conocido que el responsable controla. Cuando hay copias de datos personales dispersas por cachés del navegador, almacenamiento local y almacenes de estado del framework, el responsable no puede atender por completo una solicitud de supresión sobre datos que residen en un dispositivo que nunca ve. Un único almacén autoritativo no es solo más ordenado: es la diferencia entre una garantía de supresión que puedes ofrecer y una que no.
La residencia de los datos sigue la misma lógica. Mantener los datos personales en infraestructura alojada en la UE se socava en el momento en que el frontend descarga scripts, fuentes o datos de CDNs de terceros en tiempo de ejecución: cada una de esas solicitudes puede transmitir una dirección IP y un referente a infraestructura fuera del control del responsable y fuera de la UE. Un sitio autorizado por el servidor se renderiza en la infraestructura que el responsable elige y no emite solicitudes a terceros en tiempo de ejecución, manteniendo la ruta de los datos dentro del límite que el responsable realmente declaró.
El requisito de consentimiento de la privacidad electrónica se activa por lecturas y escrituras no esenciales en el dispositivo del usuario. Una arquitectura que no mantiene estado significativo en el cliente tiene pocos motivos para tocar localStorage o establecer cookies de analítica en primer lugar. Una única cookie de sesión HttpOnly, Secure y SameSite es estrictamente necesaria para prestar el servicio y queda cubierta por la exención de consentimiento. Menos estado en el cliente significa una menor superficie de consentimiento, y menos lugares donde un fallo de consentimiento pueda producirse.
La regulación europea plantea la misma pregunta de fondo en registros distintos: ¿dónde residen los datos, quién puede cambiarlos y puedes demostrar qué les ocurrió? Una arquitectura autorizada por el servidor da una única respuesta a las tres —el servidor posee el estado, media cada cambio y lo registra una sola vez—, que es exactamente la forma que la regulación se escribió para exigir.
Lo que la arquitectura no hace
El cumplimiento es organizativo antes que técnico, y ninguna arquitectura libera de las partes que son genuinamente de gobernanza. Un sistema autorizado por el servidor no establece una base jurídica para el tratamiento, no designa un delegado de protección de datos y no realiza la evaluación de impacto que exige el tratamiento de alto riesgo. No redacta tus registros de tratamiento, no ejecuta tus pruebas de resiliencia ni presenta tus notificaciones de incidentes. No cifra los datos en reposo ni gestiona las claves por ti: el artículo 32 sigue esperándolo, y eso continúa siendo configuración y disciplina operativa.
Lo que la arquitectura sí hace es más limitado y merece enunciarse con precisión: elimina clases enteras de requisitos de la categoría de cosas que debes recordar hacer y las traslada a la categoría de cosas que el sistema hace por construcción. La minimización se convierte en la forma del flujo de datos. El control de acceso se convierte en un cálculo del servidor sin nada en el cliente que escalar. El rastro de auditoría se convierte en el modelo de almacenamiento. Eso no es la totalidad del cumplimiento, pero sí las partes con más probabilidad de fallar en silencio bajo una arquitectura con mucho cliente, y las partes que un documento de políticas diligente no puede arreglar por sí solo.
La dirección regulatoria en Europa está fijada: la seguridad debe ser demostrable, incorporada y activada por defecto. Eso describe una propiedad arquitectónica, no una aspiración de política. Elegir dónde reside el estado es elegir cuánto de esa descripción satisface tu sistema antes de que nadie escriba una sola palabra de documentación.